
L'Énigme du Zero-Day : Voyage au Cœur de la Menace Inconnue
Plongez dans l'univers des zero-days: ces vulnérabilités inconnues qui redéfinissent la cyberguerre. Comprenez leur anatomie, leurs exploitants et les défis pour s'en protéger.
Le Mythe de l'Invulnérabilité : Qu'est-ce qu'un Zero-Day ?
Dans le vaste univers du numérique, où nous confions nos vies, nos données et nos infrastructures, persiste une illusion tenace : celle de l'invulnérabilité. Pourtant, au cœur de cette perception se tapit une menace insidieuse, le « zero-day ». Imaginez une faille de sécurité, un défaut de conception ou une erreur de code dans un logiciel ou un système que personne, pas même son créateur, ne connaît encore. C'est précisément cela un zero-day : une vulnérabilité « zéro jour » de connaissance publique, donc zéro jour pour la corriger. Elle représente l'arme ultime de l'attaquant, car elle permet d'exploiter un système sans qu'aucune défense connue n'existe pour la contrer.
Prenez l'exemple du navigateur , ciblé le 8 octobre 2024 par une vulnérabilité alors inconnue, identifiée plus tard sous le nom de CVE-2024-9680. Il s'agissait d'une faille de type « use-after-free » permettant l'exécution de code arbitraire. Ou encore, cette vulnérabilité dans (CVE-2025-8088), découverte en exploitation par des chercheurs d'. Ces incidents ne sont pas de simples anomalies techniques ; ils démasquent la fragilité de nos infrastructures et rappellent que le mythe de la sécurité absolue n'est qu'une chimère, une cible mouvante pour des esprits malveillants.
Dans les Coulisses de l'Exploitation : La Chasse au Code Non Patché
La découverte d'une vulnérabilité zero-day est une prouesse technique, mais son exploitation est un art sombre. Les attaquants, véritables chasseurs de failles, scrutent des millions de lignes de code à la recherche de la moindre brèche, du moindre oubli. L'objectif ? Transformer cette faille théorique en un exploit fonctionnel, capable de compromettre un système sans éveiller les soupçons. L'attaque contre , par exemple, a exploité une faiblesse dans les délais d'animation, permettant d'exécuter du code dans un processus de contenu et d'y installer discrètement une porte dérobée . C'est une démonstration de l'ingéniosité nécessaire pour contourner les mécanismes de sécurité existants.
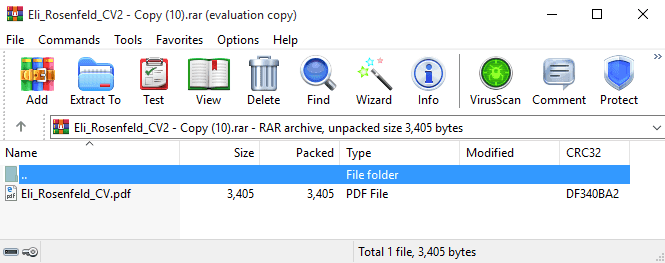
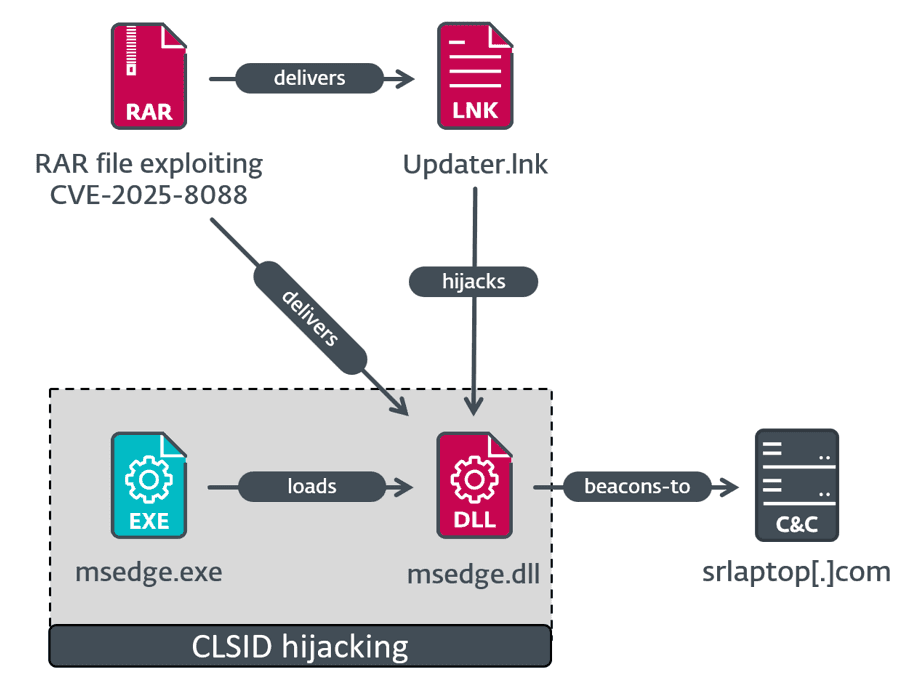
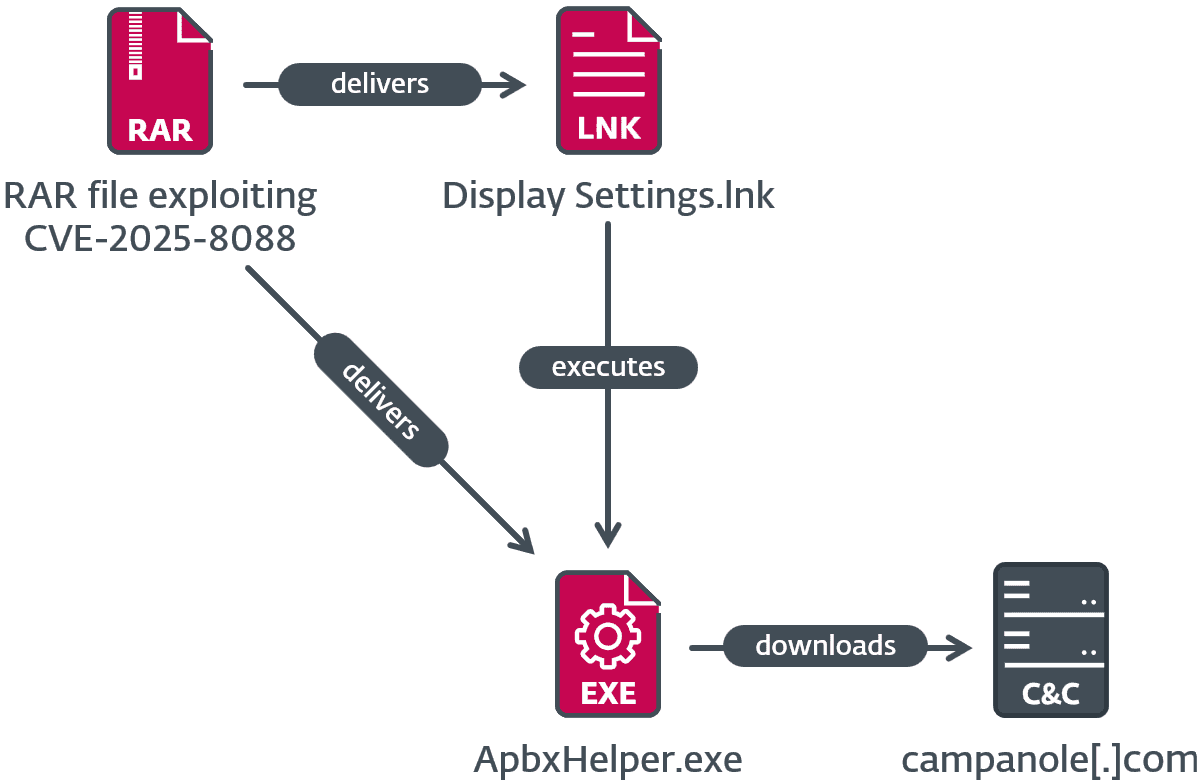
Le cas de est tout aussi révélateur. La vulnérabilité CVE-2025-8088, une faille de traversée de chemin rendue possible par l'utilisation de flux de données alternatifs (ADSes), a permis aux assaillants de dissimuler des fichiers malveillants au sein d'archives apparemment bénignes. L'utilisateur extrayait un fichier inoffensif, mais des exécutables nuisibles comme SnipBot ou RustyClaw étaient silencieusement déployés en arrière-plan. Cette méthode, d'une astuce redoutable, illustre parfaitement la course à l'armement invisible : une fois la faille débusquée, elle devient une porte d'entrée privilégiée pour des opérations malveillantes.
Cerveaux Criminels et Cibles Stratégiques : Qui Se Cache Derrière ?
Au-delà de la prouesse technique, l'exploitation des zero-days révèle une dimension psychologique et stratégique fascinante. Qui sont ces acteurs capables d'investir des ressources considérables pour débusquer et armer de telles failles ? Souvent, il s'agit de groupes étatiques ou de cybercriminels de haut vol, dotés de moyens financiers et humains substantiels. Le groupe , par exemple, identifié comme aligné avec la , est un habitué des zero-days. C'est au moins la troisième fois que ce groupe est pris en flagrant délit d'exploitation de vulnérabilités inédites, après des attaques via (CVE-2023-36884) en juin 2023 et la chaîne de vulnérabilités / (CVE-2024-9680 et CVE-2024-49039) en octobre 2024.
Leurs cibles ne sont pas aléatoires. Elles reflètent des motivations géopolitiques claires, visant des entités gouvernementales, des organisations de défense ou des secteurs stratégiques en , souvent liés à des événements d'actualité comme le Congrès Mondial Ukrainien. L'investissement dans un zero-day n'est pas anodin ; il est réservé aux opérations les plus sensibles, celles où la discrétion et l'efficacité sont primordiales. Ces groupes cherchent l'accès le plus furtif et le plus profond, transformant chaque vulnérabilité non découverte en une clé maîtresse pour leurs objectifs d'espionnage ou de sabotage.
Anticiper l'Invisible : Stratégies Face à l'Inconnu
Face à cette menace insaisissable que sont les zero-days, la défense est un défi constant. Comment se protéger contre ce que l'on ignore ? La réponse réside dans une approche multicouche et proactive de la cybersécurité. Premièrement, la réactivité des éditeurs de logiciels est cruciale. L'équipe , par exemple, a démontré une célérité remarquable en publiant un correctif en à peine un jour après la notification de la vulnérabilité CVE-2025-8088. Mais cette correction ne survient qu'après l'exploitation, souvent. Pour anticiper, les organisations doivent investir massivement dans la veille et le renseignement sur les menaces (threat intelligence), cherchant à détecter les signaux faibles et les comportements anormaux qui pourraient trahir une exploitation en cours.
La segmentation des réseaux, le principe du moindre privilège, et une gestion rigoureuse des correctifs sont des piliers fondamentaux. Bien que les zero-days contournent les patchs connus, une infrastructure bien entretenue et régulièrement mise à jour réduit la surface d'attaque globale. L'éducation des utilisateurs reste également primordiale : de nombreuses attaques zero-day débutent par des campagnes de phishing sophistiquées, incitant les victimes à ouvrir des fichiers ou cliquer sur des liens malveillants. La vigilance humaine est une ligne de défense souvent sous-estimée, mais essentielle, dans cette bataille perpétuelle contre l'invisible.
L'Avenir du Cyberespace : Une Bataille Perpétuelle de l'Ombre
Le paysage cybernétique de demain sera inévitablement marqué par la persistance et l'évolution des zero-days. Ils ne sont pas un phénomène transitoire, mais une composante intrinsèque de la guerre numérique, un reflet de la course sans fin entre les attaquants et les défenseurs. Chaque nouveau logiciel, chaque nouvelle fonctionnalité introduit une nouvelle surface d'attaque potentielle, et avec elle, la possibilité d'une faille inconnue. Des groupes comme , Winter Vivern, ou les multiples groupes APT ciblant les serveurs , montrent une détermination inébranlable à exploiter ces faiblesses pour leurs objectifs stratégiques.
L'avenir de la cybersécurité ne résidera pas dans l'éradication des zero-days – une utopie – mais dans notre capacité à les détecter plus rapidement, à réagir avec agilité et à minimiser leur impact. Cela exige une collaboration internationale accrue entre chercheurs, entreprises et gouvernements, un partage d'informations en temps réel, et un investissement continu dans la recherche et le développement de technologies de défense innovantes. La bataille pour la sécurité dans le cyberespace est une lutte perpétuelle de l'ombre, où chaque vulnérabilité découverte et chaque correctif déployé ne sont que des étapes dans une guerre intellectuelle sans fin, exigeant une vigilance constante et une adaptation sans relâche.
Related Articles
L'Arsén(al) Invisible : Comment les Armes Redessinent les Frontières du Pouvoir Mondial
L'Arsén(al) Invisible : Comment les Armes Redessinent les Frontières du Pouvoir Mondial
Au-delà des Verrous : L'Ombre du Risque Urbain sur les Forteresses Financières
Au-delà des Verrous : L'Ombre du Risque Urbain sur les Forteresses Financières
Ailes du Passé, Vigie du Présent : L'Engagement Renouvelé de la RAF au-dessus de la Pologne
Ailes du Passé, Vigie du Présent : L'Engagement Renouvelé de la RAF au-dessus de la Pologne
Le Coup de Poker de Perplexity : Chrome, l'Antitrust et l'Avenir Incertain de la Recherche IA